Passkeys einführen: Wann sich der Login-Umstieg lohnt
Inhalt
Wer ein Kundenportal, einen Webshop mit Konto oder eine interne Web-Anwendung betreibt, verwaltet Passwörter, die jemand vergessen, wiederverwenden oder auf einer gefälschten Seite eingeben kann. Jedes vergessene Passwort erzeugt eine Support-Anfrage, jedes gestohlene eine mögliche Datenpanne. Passkeys beseitigen beides, verlangen aber Entscheidungen, die vor der Technik kommen.
Die FIDO Alliance, die den Standard mitträgt, hat im Oktober 2026 neue Zahlen veröffentlicht: Anmeldungen mit Passkey gelingen in 93 % der Fälle, jene mit klassischer Mehrfaktor-Anmeldung in 78 %. Dieser Beitrag zeigt, was Passkeys sind, wann sich der Umstieg im eigenen Login lohnt und wo er nicht lohnt.
Was ein Passkey ist und warum er nicht phishbar ist
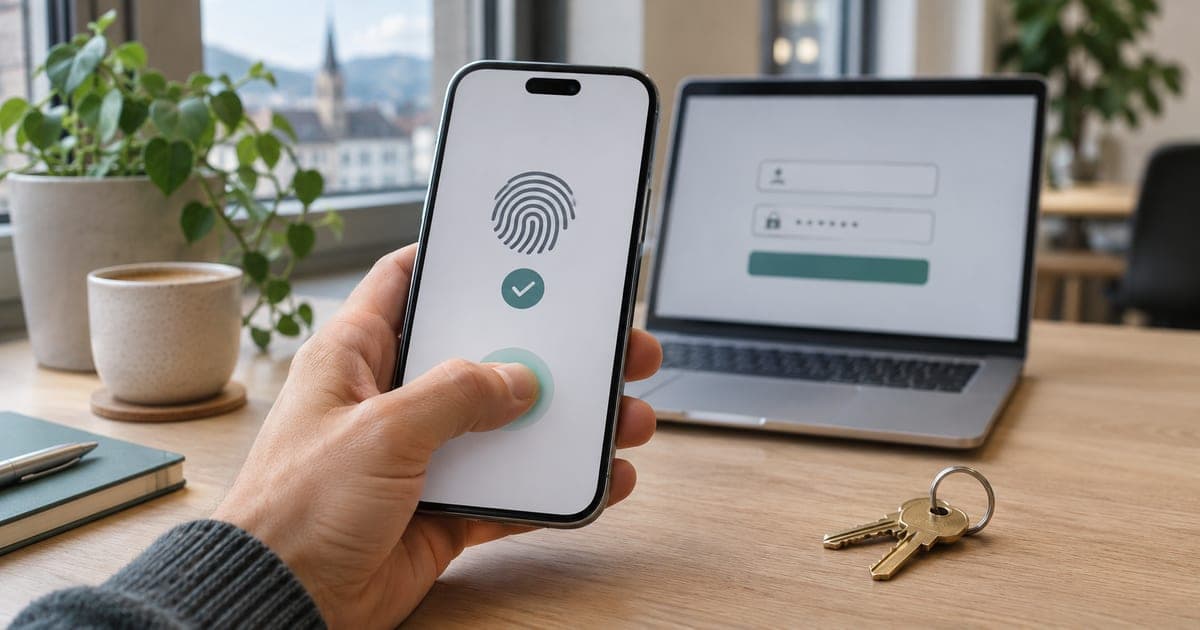
Ein Passkey ersetzt das Passwort durch ein Schlüsselpaar. Der private Schlüssel verlässt das Gerät oder den Passwortmanager nie, der Dienst speichert nur den öffentlichen Schlüssel. Beim Login schickt der Server eine zufällige Aufgabe, das Gerät signiert sie nach Freigabe per Fingerabdruck, Gesicht oder Geräte-PIN.
Die Sicherheit entsteht durch die Bindung an die Domain. Laut MDN-Dokumentation zur Web Authentication API fliesst die Herkunft der Seite in die Signatur ein, und der Server prüft sie. Eine Signatur, die für eine Phishing-Domain entstanden ist, lässt sich auf der echten Seite nicht verwenden. Zudem funktioniert die Schnittstelle nur über HTTPS.
Das ist der entscheidende Unterschied zu SMS-Codes und App-Codes: Diese lassen sich auf einer Fake-Seite abfragen und sofort weitergeben. Das britische National Cyber Security Centre hielt im April 2026 fest, Passkeys sollten die erste Wahl beim Login sein, und stufte FIDO2-Zugangsdaten gegen die üblichen beobachteten Angriffe als mindestens so sicher wie klassische Mehrfaktor-Verfahren ein. Die Behörde schränkte allerdings ein, die Analyse sei nicht für Risikobewertungen in Grossunternehmen gedacht.
Was die aktuellen Zahlen zeigen
Der FIDO Passkey Index 2026 stützt sich auf Daten grosser Konsumentendienste und liefert drei Werte:
- Erfolgsquote: 93 % der Passkey-Anmeldungen gelingen, gegenüber 78 % bei klassischer Mehrfaktor-Anmeldung.
- Dauer: Passkey-Logins sind laut FIDO fast dreimal schneller und sparen im Schnitt 27 Sekunden pro Anmeldung.
- Verbreitung: 36 % der erfolgreichen Anmeldungen bei diesen Diensten laufen bereits über einen Passkey, ein Jahr zuvor waren es 26 %.
Zwei Vorbehalte gehören dazu. Die Daten stammen von grossen Plattformen mit Millionen von Nutzern, ein Kundenportal mit 300 Konten wird andere Werte sehen. Und die Anmeldungen sind nicht kontrolliert verglichen, die Zahlen zeigen also den Durchschnitt, nicht den Effekt bei Ihnen.
Wichtig ist der Hinweis von FIDO selbst: Die Registrierung wächst langsamer als die Nutzung. Wer Passkeys anbietet, aber nicht aktiv dazu einlädt, bleibt bei einer kleinen Minderheit stehen.
Warum Zugangsdaten das Hauptproblem bleiben
Der Verizon Data Breach Investigations Report 2026 hat erstmals Schwachstellen-Ausnutzung als häufigsten Einstieg bei Datenpannen ausgewiesen, mit 31 % der Fälle. Gestohlene Zugangsdaten sind trotzdem in 39 % aller Datenpannen im Spiel, wie eine Zusammenfassung von SpyCloud zum Bericht festhält. Die Zahlen stammen aus dem US-geprägten Datensatz von Verizon, sie sind ein Richtwert und keine Schweizer Statistik.
Für die Schweiz zeigt das Bundesamt für Cybersicherheit im Halbjahresbericht 2026/1 ein ähnliches Bild: 27'128 freiwillige Meldungen und 200 meldepflichtige Vorfälle im ersten Halbjahr, dazu mehr Phishing gegen Microsoft-365-Konten. Angreifer übernehmen Geschäftskonten, um von dort weiter zu betrügen, und geben sich als IT-Helpdesk oder Vorgesetzte aus.
Gegen genau diese Angriffsart wirken Passkeys, weil es nichts gibt, das Mitarbeitende am Telefon oder auf einer Fake-Seite preisgeben könnten. Gegen unzureichend gepatchte Systeme helfen sie nicht.
Für welche Logins sich der Umstieg lohnt
Ein Passkey lohnt sich dort, wo ein Konto etwas schützt und Nutzer sich regelmässig anmelden:
- Kundenportale und Webshops mit Konto: Wiederkehrende Kundschaft vergisst Passwörter, bricht den Kauf ab oder ruft an. Ein Login per Fingerabdruck senkt beides.
- Interne Web-Anwendungen: Offerten-, Zeiterfassungs- oder Auftragstools, auf die mehrere Personen zugreifen, profitieren vom Schutz gegen Phishing.
- Microsoft-365-Konten: Hier ist die Einführung oft eine Konfigurationsfrage beim Identity-Anbieter, kein Entwicklungsprojekt.
Wenig Sinn ergibt der Umstieg bei Websites ohne Anmeldebereich, bei Konten, die ein Kunde einmal im Jahr öffnet, und bei Zielgruppen mit vielen älteren oder gemeinsam genutzten Geräten, wo Synchronisierung und Geräte-Entsperrung zu Hürden werden. Ein sauberes Passwort mit zweitem Faktor über eine Authenticator-App bleibt dort eine solide Lösung.
Wo die Einführung scheitert: Wiederherstellung und Fallback
Die meisten Projekte scheitern nicht an der Anmeldung, sondern an dem, was passiert, wenn der Passkey fehlt. Das NCSC mahnt deshalb ausdrücklich, den gesamten Ablauf zu prüfen, einschliesslich Kontowiederherstellung und Ersatzverfahren. Ein schwacher Reset-Link per E-Mail macht den stärksten Passkey wirkungslos. Die Absenderdomain der Reset-Mails sollten Sie mit SPF, DKIM und DMARC absichern, damit niemand täuschend echte Reset-Mails in Ihrem Namen verschickt.
Vor dem Start sollten diese Fragen beantwortet sein:
- Wie kommt eine Nutzerin ins Konto, wenn sie Handy und Laptop gleichzeitig verliert?
- Kann ein zweiter Passkey hinterlegt werden, und wird die Nutzerin dazu aufgefordert?
- Wie wird eine Wiederherstellung per E-Mail zusätzlich abgesichert, etwa durch Wartezeit oder Benachrichtigung auf allen Kanälen?
- Wer im Support darf Zugänge zurücksetzen, und wie wird die Identität geprüft?
Wer das nicht klärt, ersetzt ein Passwort-Problem durch ein Support-Problem. Hier hilft Zurückhaltung: Passwort-Login als Fallback beibehalten, bis die Wiederherstellung im Alltag funktioniert.
So läuft die technische Einführung
Bei einem Login, der bei einem Identity-Anbieter liegt, ist Passkey-Unterstützung meist eine Einstellung. Prüfen Sie dort, ob Passkeys angeboten werden und ob sich die Registrierung nach dem ersten erfolgreichen Passwort-Login einblenden lässt.
Bei einem selbst gebauten Login braucht es drei Teile: Registrierung (ein neues Schlüsselpaar anlegen), Anmeldung (die Signatur prüfen) und Wiederherstellung. Die Schnittstelle dafür ist WebAuthn, die gängigen Programmiersprachen haben geprüfte Open-Source-Bibliotheken. Eigene Kryptografie sollte niemand schreiben.
Bewährt hat sich folgende Reihenfolge:
- Bestehendes Login inventarisieren: Wo liegen die Konten, wie läuft das Zurücksetzen?
- Passkeys zusätzlich zum Passwort anbieten, nicht als Ersatz.
- Nach dem Login zur Registrierung einladen, mit einem Satz Nutzen («Nächstes Mal ohne Passwort anmelden»).
- Die Quote aktiver Passkey-Nutzer messen, etwa mit einem cookielosen Tool, und erst dann über den Wegfall des Passworts entscheiden.
Wann Hedinger-Digital dabei hilft
Hedinger-Digital entwickelt Web-Anwendungen und Kundenportale, bei denen der Login Teil des Entwurfs ist. In der Softwareentwicklung gehört dazu, die Wiederherstellung und die Rollen von Anfang an mitzudenken. Für eine bestehende Anwendung ist eine kurze Bestandsaufnahme des Logins der sinnvolle erste Schritt, bevor Technologie gewählt wird.
Ob sich der Umstieg bei Ihnen lohnt, lässt sich meist in einem Gespräch klären: Wie viele Konten gibt es, wie oft melden sich Nutzer an, und wo liegen heute die Support-Anfragen? Über die Digitalberatung oder das Kontaktformular lässt sich ein Termin vereinbaren.
Häufige Fragen
Was ist ein Passkey?
Ein Passkey ist ein kryptografisches Schlüsselpaar. Der private Schlüssel bleibt auf dem Gerät oder im Passwortmanager der Nutzerin, der öffentliche liegt beim Dienst. Beim Login signiert das Gerät eine zufällige Aufgabe des Servers, freigegeben per Fingerabdruck, Gesichtserkennung oder Geräte-PIN. Es gibt kein Passwort, das jemand erraten, abfangen oder auf einer gefälschten Seite eingeben könnte.
Sind Passkeys sicherer als Passwort mit SMS-Code?
Gegen Phishing ja. Die Signatur ist an die Domain gebunden: Auf einer gefälschten Seite entsteht keine Signatur, die auf der echten Seite gültig wäre. Ein SMS-Code lässt sich dagegen auf einer Fake-Seite abfragen und in Echtzeit weiterverwenden. Das britische National Cyber Security Centre hat im April 2026 festgehalten, dass FIDO2-Zugangsdaten gegen die üblichen beobachteten Angriffe so sicher oder sicherer sind als klassische Mehrfaktor-Verfahren.
Müssen bestehende Passwörter sofort abgeschafft werden?
Nein. Der übliche Weg ist ein Parallelbetrieb: Passkeys werden zusätzlich angeboten, Passwörter bleiben als Fallback. Erst wenn ein Grossteil der aktiven Nutzer einen Passkey hinterlegt hat, lohnt es sich zu prüfen, ob das Passwort ganz entfallen kann.
Was passiert, wenn jemand sein Handy verliert?
Passkeys werden in der Regel über Apple-, Google- oder Passwortmanager-Konten synchronisiert und stehen auf einem neuen Gerät wieder zur Verfügung. Zusätzlich braucht jedes Login eine Wiederherstellung über E-Mail-Link oder einen zweiten Passkey. Dieser Wiederherstellungsweg ist die schwächste Stelle des ganzen Systems und gehört deshalb von Anfang an in die Planung.
Brauchen Websites ohne Kundenlogin Passkeys?
Nein. Eine Website ohne Anmeldebereich hat nichts, was ein Passkey schützen würde. Relevant wird das Thema bei Kundenportalen, Buchungssystemen, Webshops mit Konto und internen Web-Anwendungen.
Was kostet die Einführung von Passkeys?
Das hängt davon ab, ob der Login selbst gebaut ist oder bei einem Identity-Anbieter liegt. Bei Anbietern ist Passkey-Unterstützung oft eine Einstellung oder ein kleines Update. Bei einem selbst gebauten Login rechnet man mit einigen Entwicklungstagen für Registrierung, Login und Wiederherstellung, plus Tests auf den gängigen Geräten. Eine seriöse Zahl gibt es erst nach Blick auf das bestehende Login.
Funktionieren Passkeys in allen Browsern?
Die zugrunde liegende WebAuthn-Schnittstelle gilt laut MDN seit September 2021 als in allen gängigen Browsern breit verfügbar und verlangt eine HTTPS-Verbindung. Unterschiede bestehen eher bei der Synchronisierung zwischen Geräten und bei älteren Betriebssystemen.
Quellen
- Passkey Index 2026fidoalliance.org · FIDO Alliance · 2026-10-15
- UK's NCSC calls passkeys the default, says passwords are no longer fit for purposecsoonline.com · Gyana Swain, CSO Online · 2026-04-23
- Web Authentication APIdeveloper.mozilla.org · MDN Web Docs · 2026
- Top Takeaways from the 2026 Verizon Data Breach Investigations Reportspycloud.com · Kayla Rice, SpyCloud · 2026-05-26
- Halbjahresbericht 2026/1: Cyberbedrohungen in der Schweizbacs.admin.ch · Bundesamt für Cybersicherheit BACS · 2026-08-24